
Google DeepMind je napravio značajan korak ka rešavanju jednog od najvećih problema današnje veštačke inteligencije — privatnosti podataka. Njihov najnoviji projekat, Private AI Compute, uvodi sigurnu memoriju na strani servera koja omogućava obradu osetljivih informacija bez rizika od curenja.
Do sada su korisnici morali da birate između dva loša rešenja: da obrađuju podatke lokalno na uređaju (što je sporo i ograničeno) ili da ih šalju u cloud gde su izloženi riziku. Ova nova tehnologija menja pravila igre.
Šta je zapravo sigurna memorija na serveru?
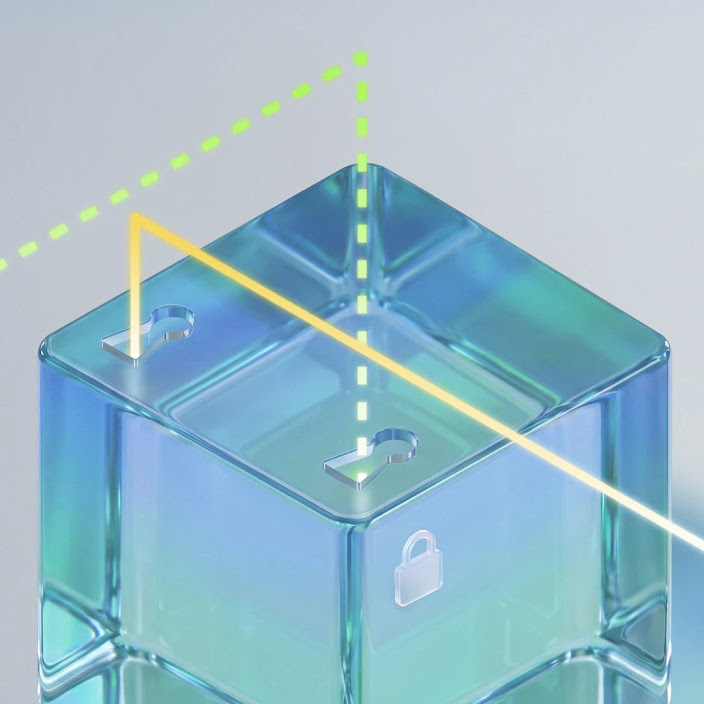
U srcu ovog rešenja je koncept koji se u svetu bezbednosti zove trusted execution environment (TEE). Zamislite to kao sef unutar procesora — podaci se dešifruju i obrađuju isključivo unutar tog zaštićenog prostora. Čak i ako neko kompromituje operativni sistem servera, ne može da pristupi sadržaju tog sefa.
Ono što je ovde ključno jeste da zaštita ne štiti samo od spoljnih napadača. Čak i sami administratori servera ili, u teoriji, kompanije poput Googlea, ne mogu da vide podatke koji se obrađuju unutar ovog zaštićenog okruženja. To je prava “double-blind” arhitektura — niko osim korisnika nema uvid.
Zašto je ovo važno baš sada?
AI modeli postaju sve moćniji, ali i sve “gladniji” podataka. Istovremeno, regulative poput GDPR-a u Evropi i sve strožih zakona o privatnosti širom sveta postavljaju visoke barijere. Kompanije koje žele da koriste AI za obradu medicinskih podataka, finansijskih transakcija ili ličnih dokumenata suočavaju se sa pravnom noćnom morom.
Googleov potez je jasan signal: ako želite da AI bude široko prihvaćen, morate prvo rešiti pitanje poverenja. Bez toga, napredak će se stalno sudarati sa zidom nepoverenja korisnika i regulatora.
Šta to znači za obične korisnike?
Kratkoročno, verovatno nećete odmah videti dugme “privatni AI režim” u svom telefonu. Ali dugoročno, ova tehnologija otvara vrata za aplikacije koje su do sada bile nezamislive — od AI asistenata koji analiziraju vaše zdravstvene podatke bez slanja istih u cloud, do pametnih ugovora koji obrađuju finansijske detalje bez posrednika.
Google nije jedini koji radi na ovome. Microsoft i Apple razvijaju slične tehnologije, ali DeepMind-ov pristup sa double-blind evaluacijama (pilot program najavljen za avgust 2026.) mogao bi da postavi standard za celu industriju.
Tamna strana medalje
Naravno, nije sve tako sjajno. Ovakva arhitektura zahteva specijalizovani hardver, što znači veće troškove i sporije performanse u odnosu na klasične servere. Takođe, postoji pitanje koliko je zaista “trusted” taj execution environment — istorija je pokazala da su čak i najbolji TEE-ovi ranjivi na sofisticirane napade poput Spectre i Meltdown.
Ipak, smer u kome Google ide je nedvosmislen: budućnost AI-a zavisi od toga koliko ćemo moći da verujemo sistemima koji obrađuju naše najosećljivije podatke. A to poverenje se ne gradi marketingom, već arhitekturom.
Više detalja o samom projektu možete pronaći na zvaničnom DeepMind blogu.